Ein SSH-Key besteht aus einem kryptografischen Schlüsselpaar:
dem öffentlichen Schlüssel (Public Key), der auf dem Server hinterlegt wird,
und dem privaten Schlüssel (Private Key), der ausschließlich lokal und sicher auf dem Client gespeichert bleiben sollte.
Für den Zugriff auf den von Ihnen angeforderten Server (z.B. einer VM) wird eine Authentifizierung per SSH-Key verwendet. Dies erhöht die Sicherheit und ermöglicht gleichzeitig eine flexible, passwortlose Verbindung.
Sollten Sie noch keinen SSH-KEy besitzen, finden Sie am Ende dieser Anleitung eine kurz Anleitung.
Geben Sie nicht ihren privaten Schlüssel weiter und bewahren Sie beide Schlüssel sicher auf. |

- Sie benötigen eine gültige FH-Benutzerkennung (z.B. ab123456).
- Sie benötigen eine aktive Internetverbindung.
- Sie benötigen Ihren SSH-Schlüssel

- You need a valid FH user ID (e.g. ab123456)
- You need an active internet connection.
- You need your SSH-Key
Wenn Sie die Voraussetzungen erfüllen, können Sie folgende Schritte ausführen:
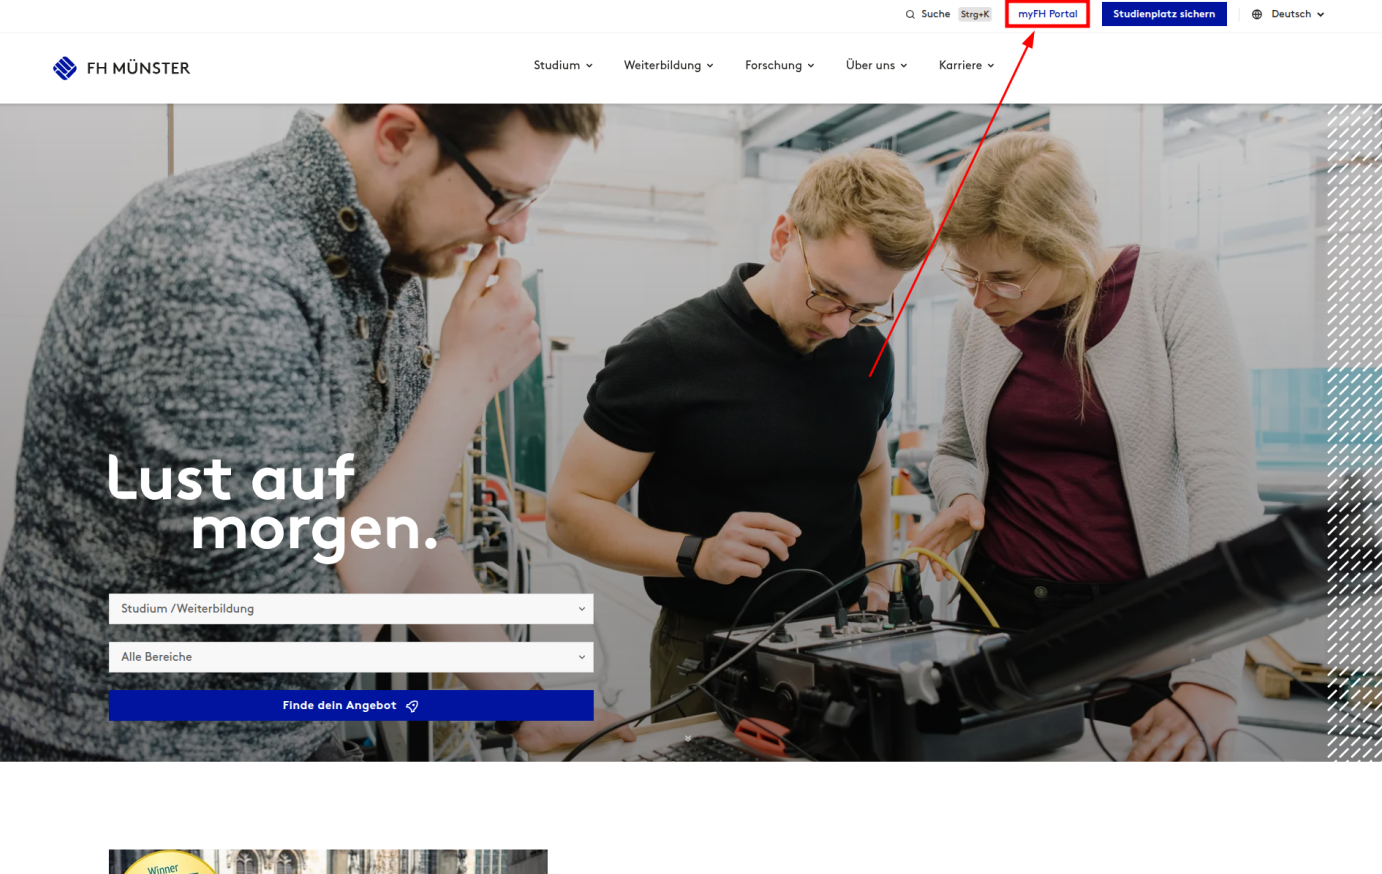
- Öffnen Sie die Webseite https://www.fh-muenster.de
- Klicken Sie dort auf den Link "myFH Portal".
- Open the web page https://www.fh-muenster.de
- Click on the link "myFH Portal".
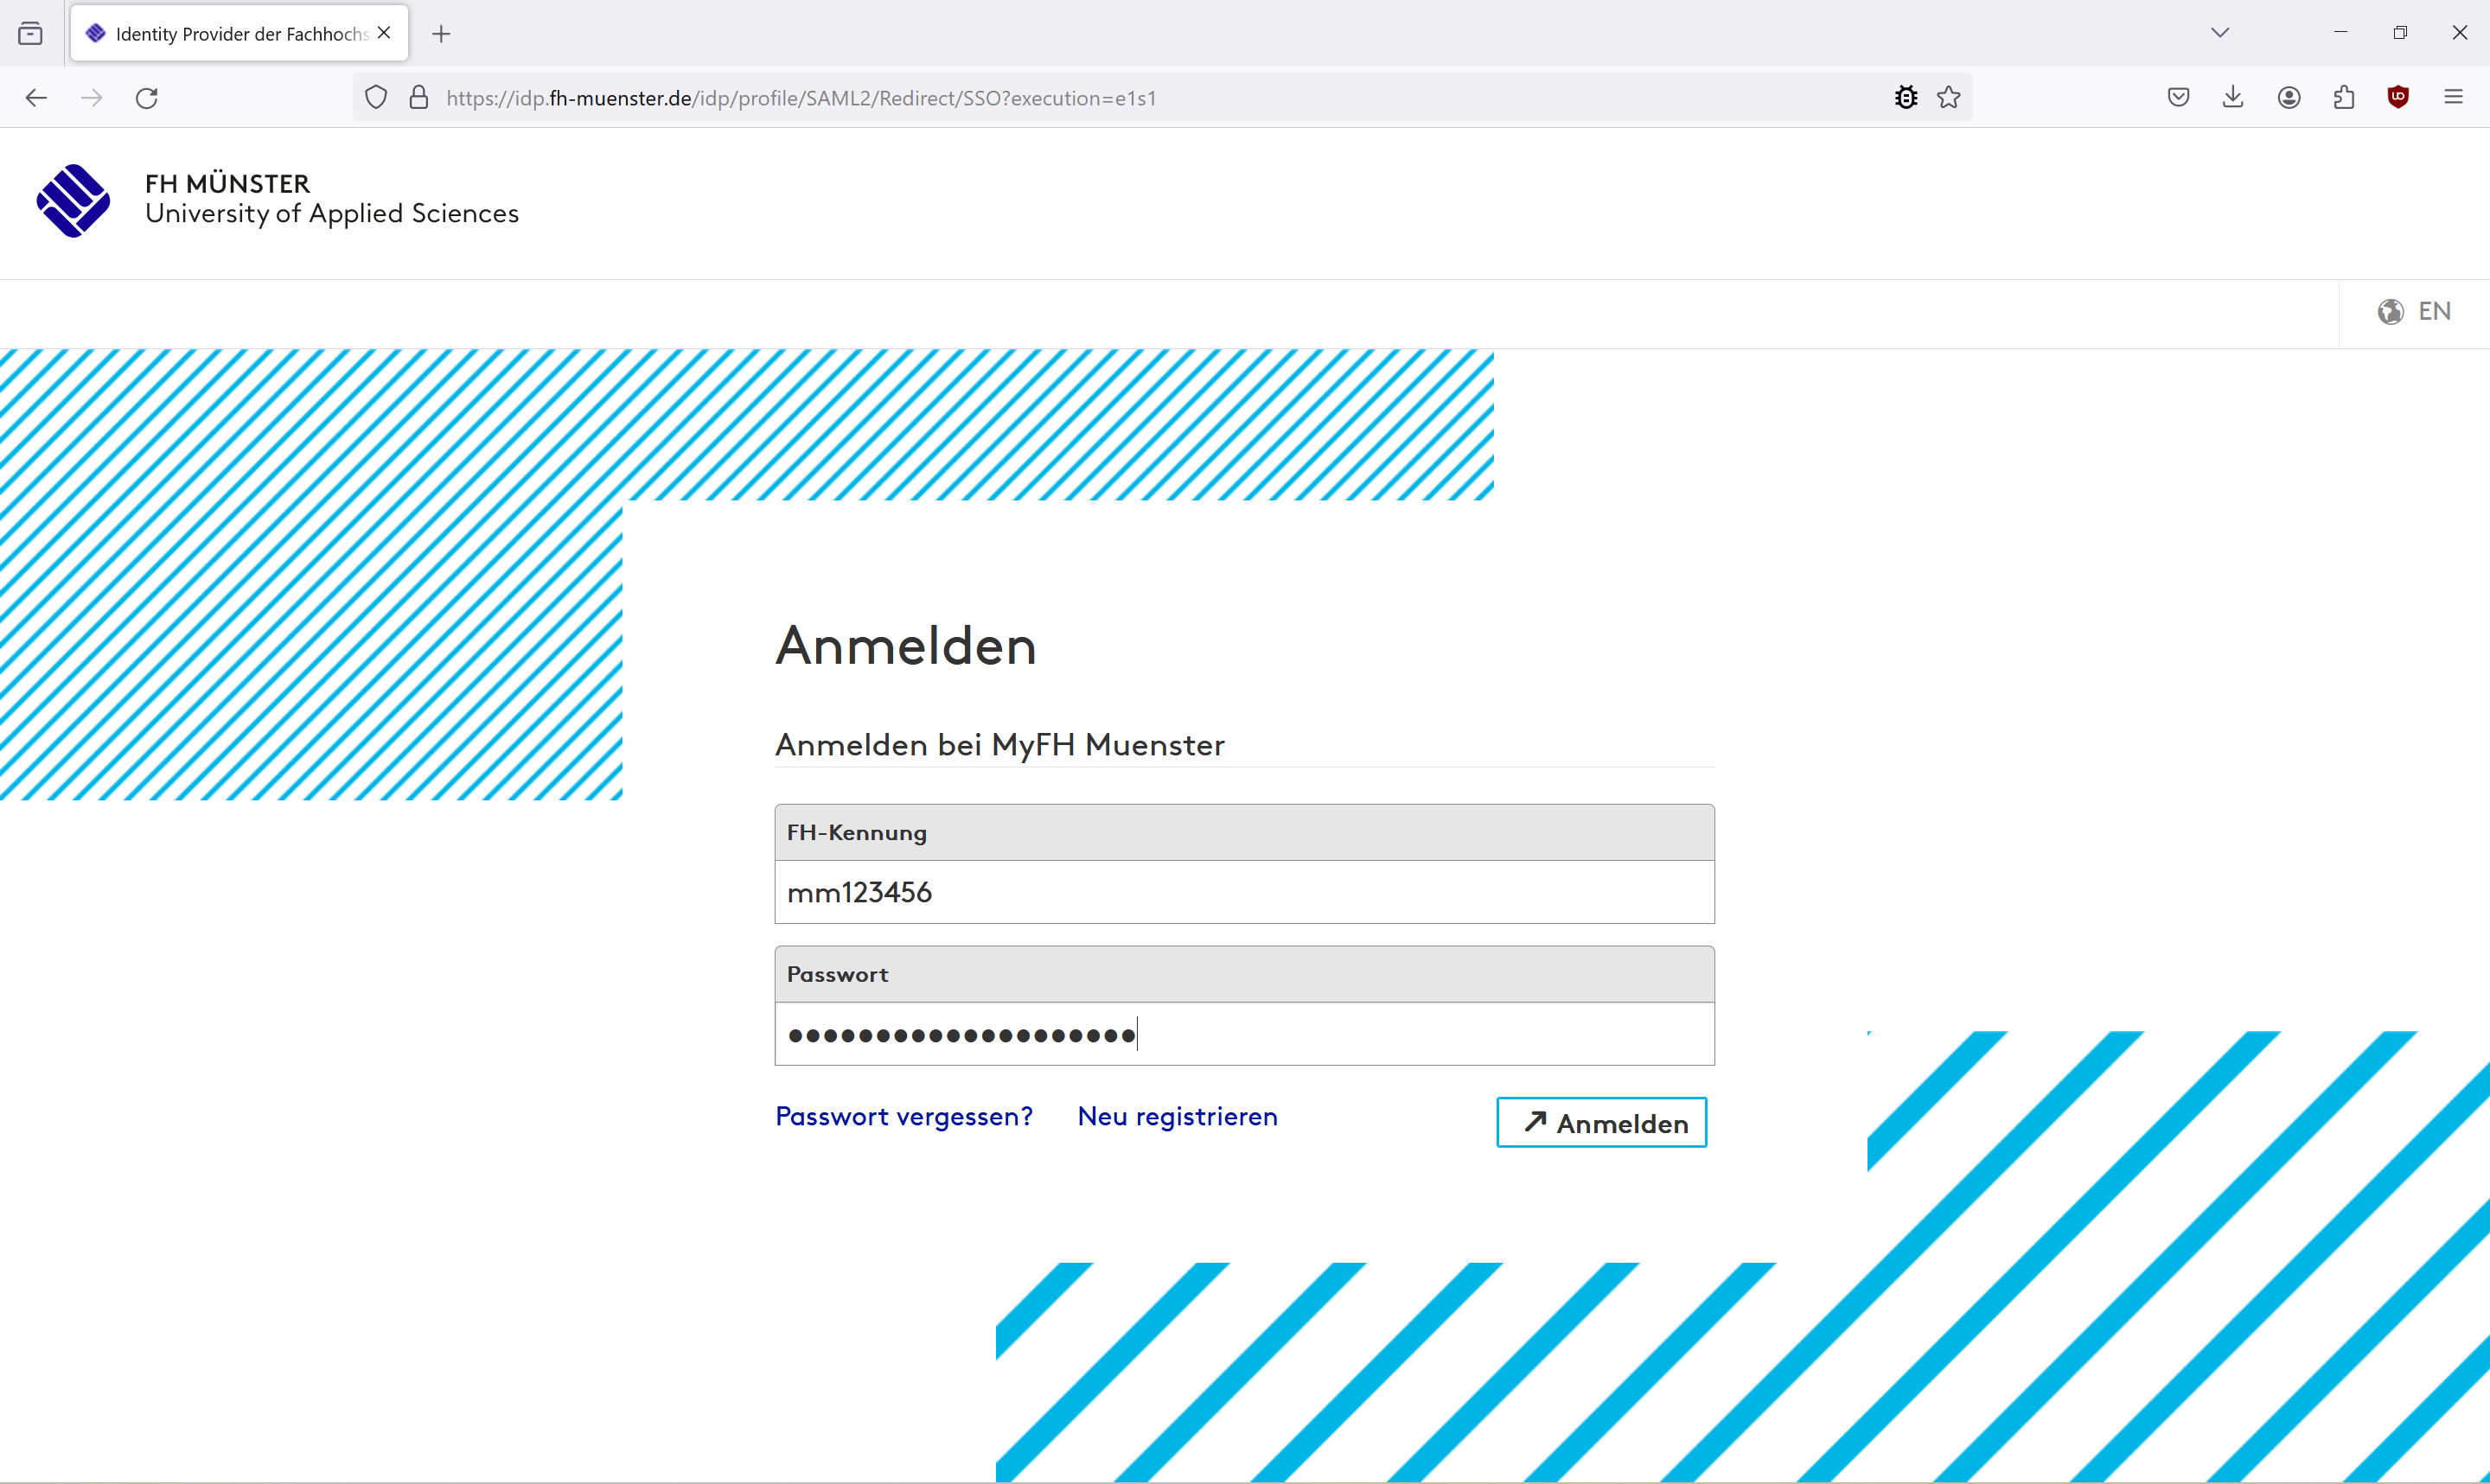
- Melden Sie sich mit Ihren FH Zugangsdaten an.
- Log in with your FH access data.
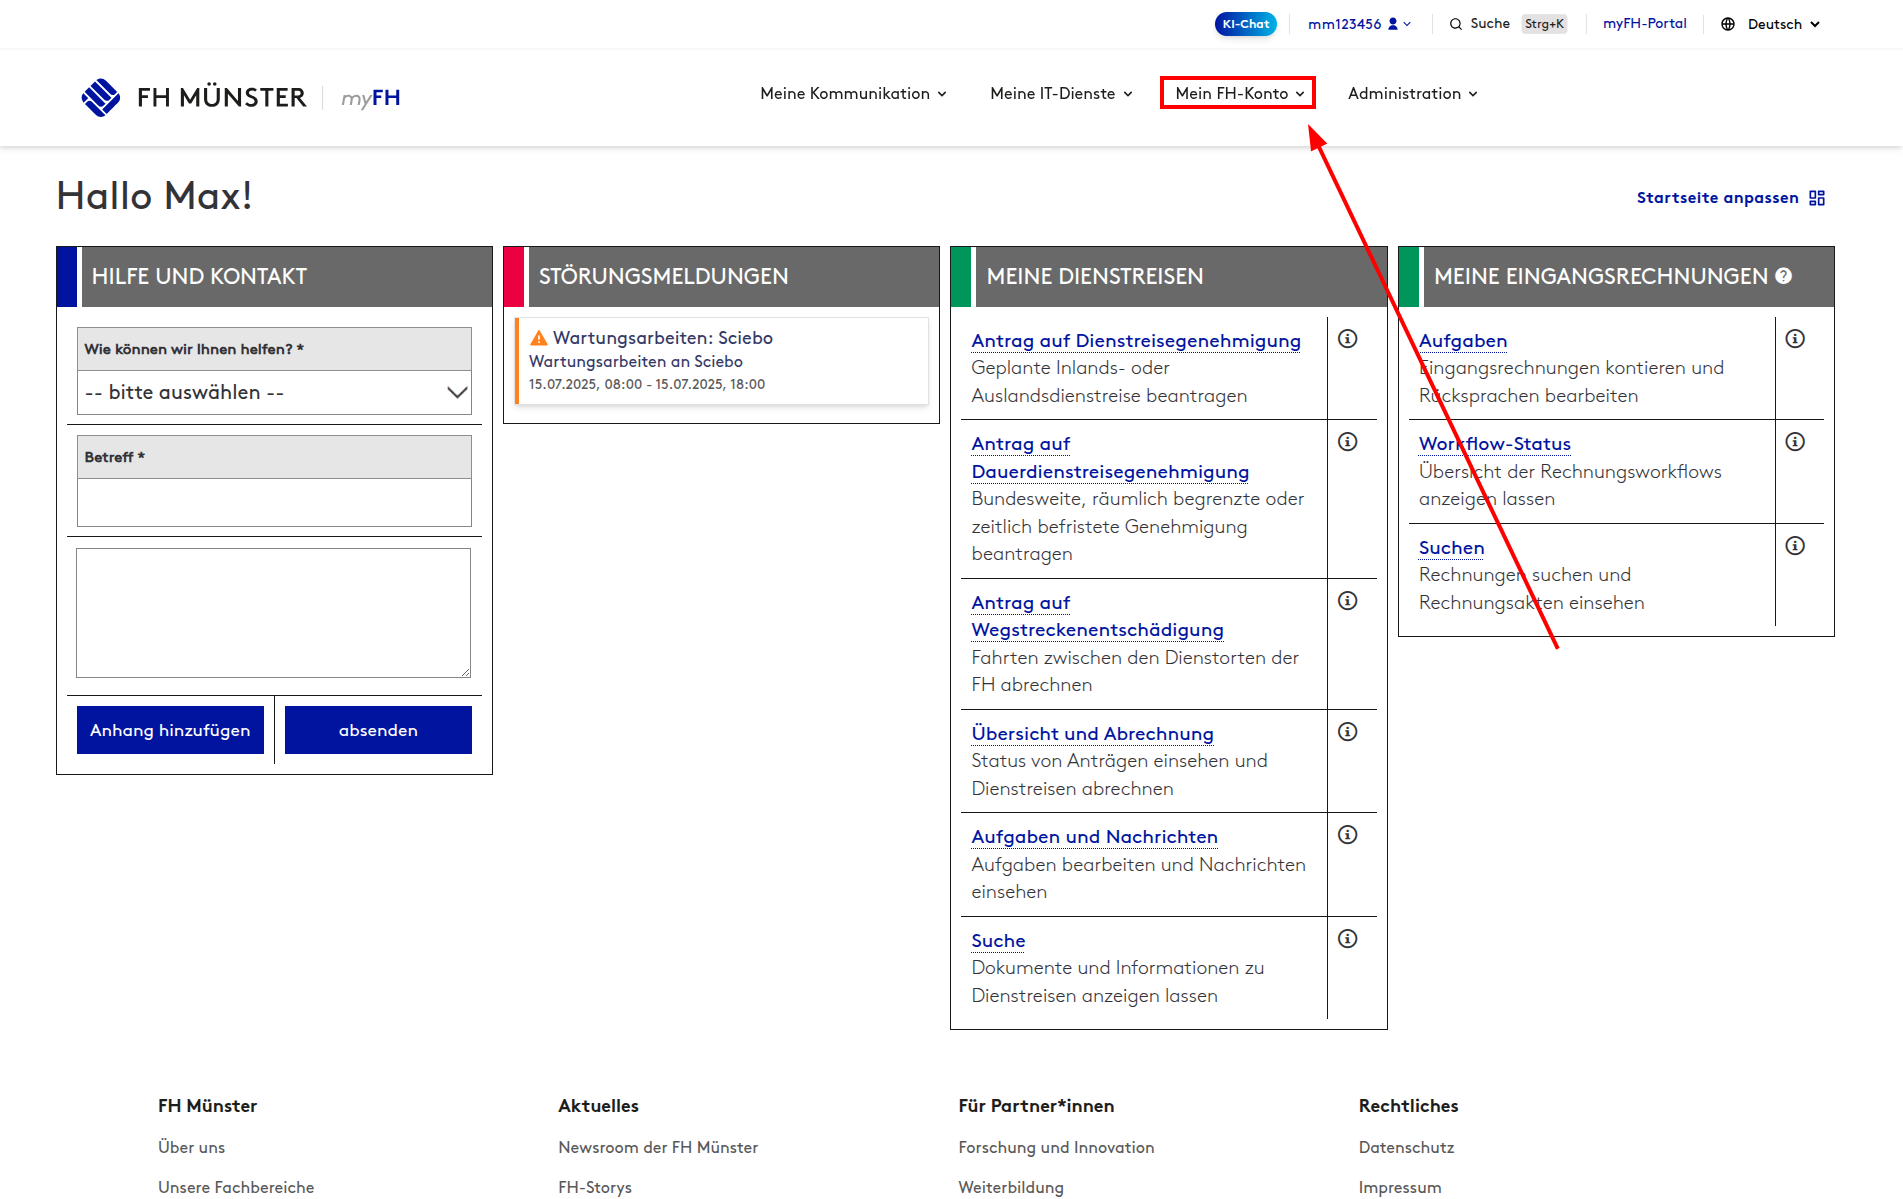
- Klicken sie auf "Meine IT-Dienste" ...
- Click on "My IT services" and then on "Manage SSH keys"
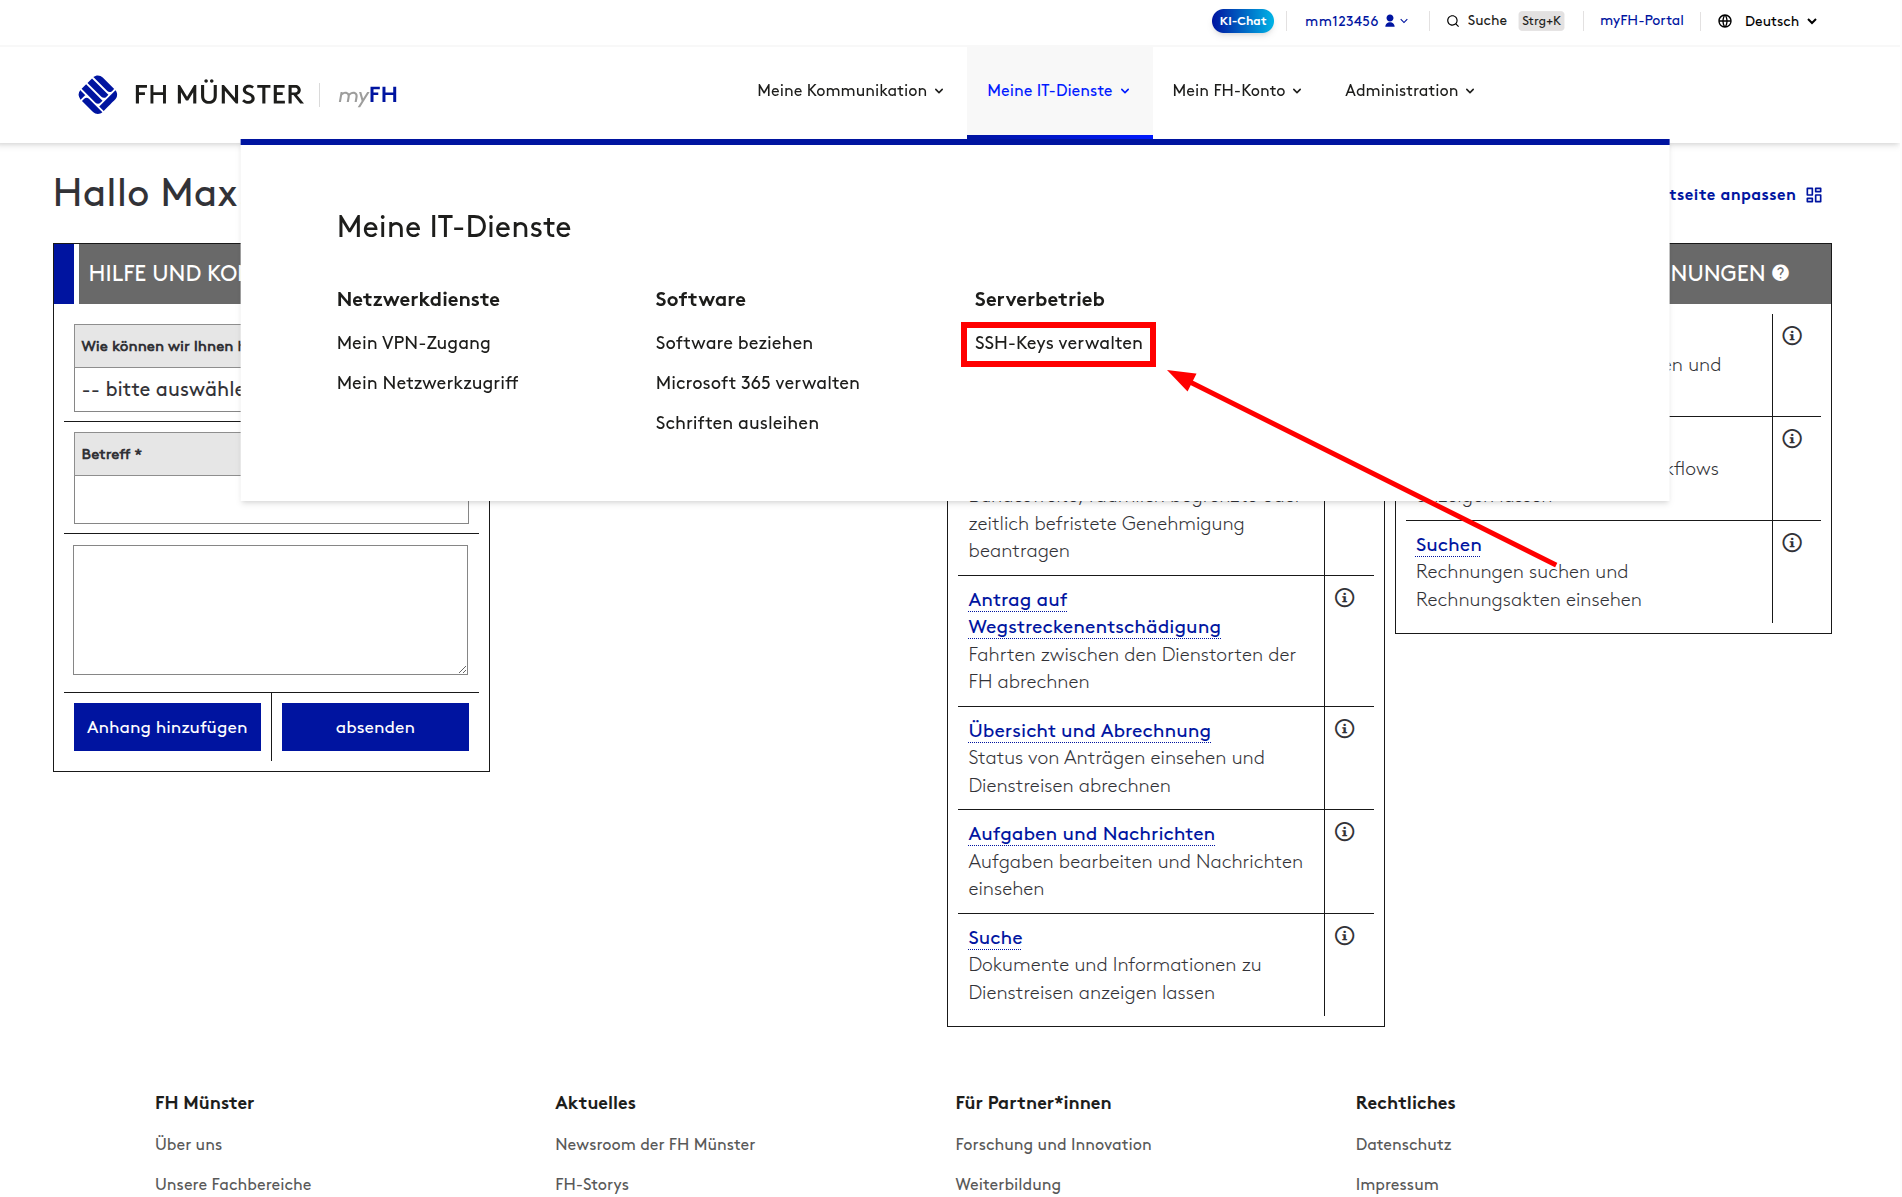

- ...und anschließend auf "SSH-Keys Verwalten".
- ... and then on "Manage SSH-Keys"
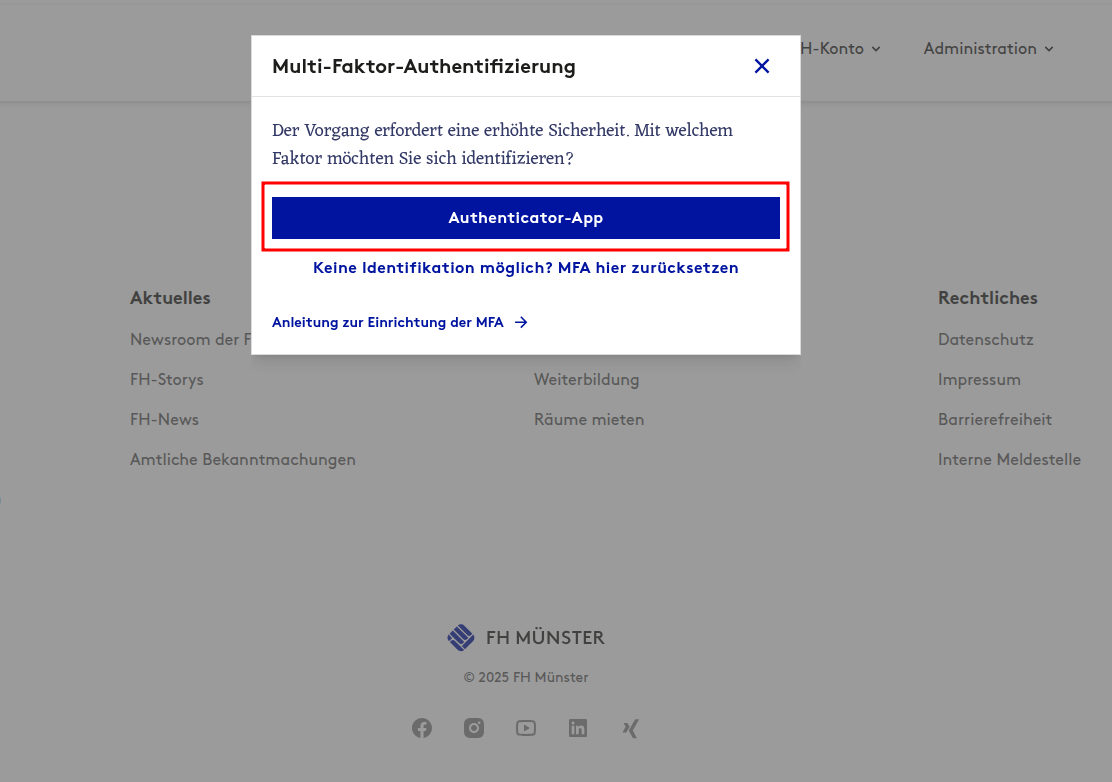
- Klicken Sie auf "Authenticator-App".
- Click on "Authenticator-App".
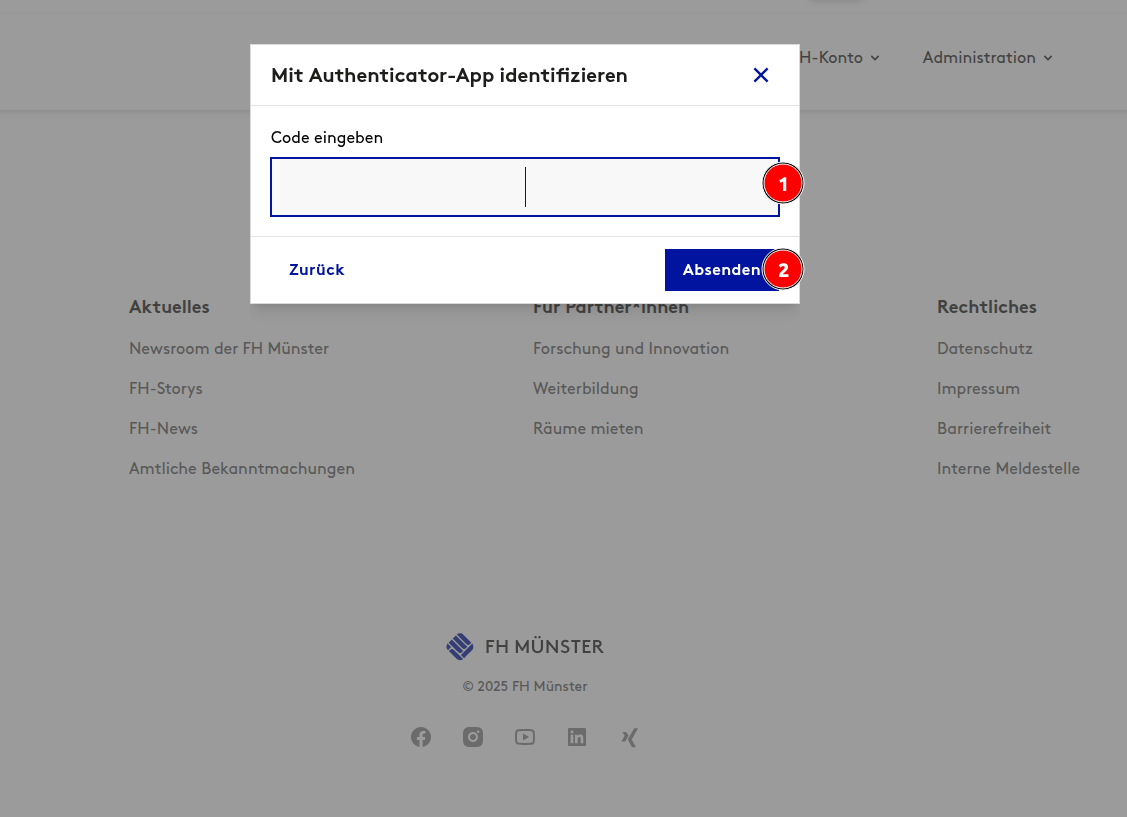
- Geben Sie den Code aus Ihrer Authenticator-App an und klicken Sie anschließend auf "Absenden".
- Enter the code from your Authenticator app and then click on “Submit”.
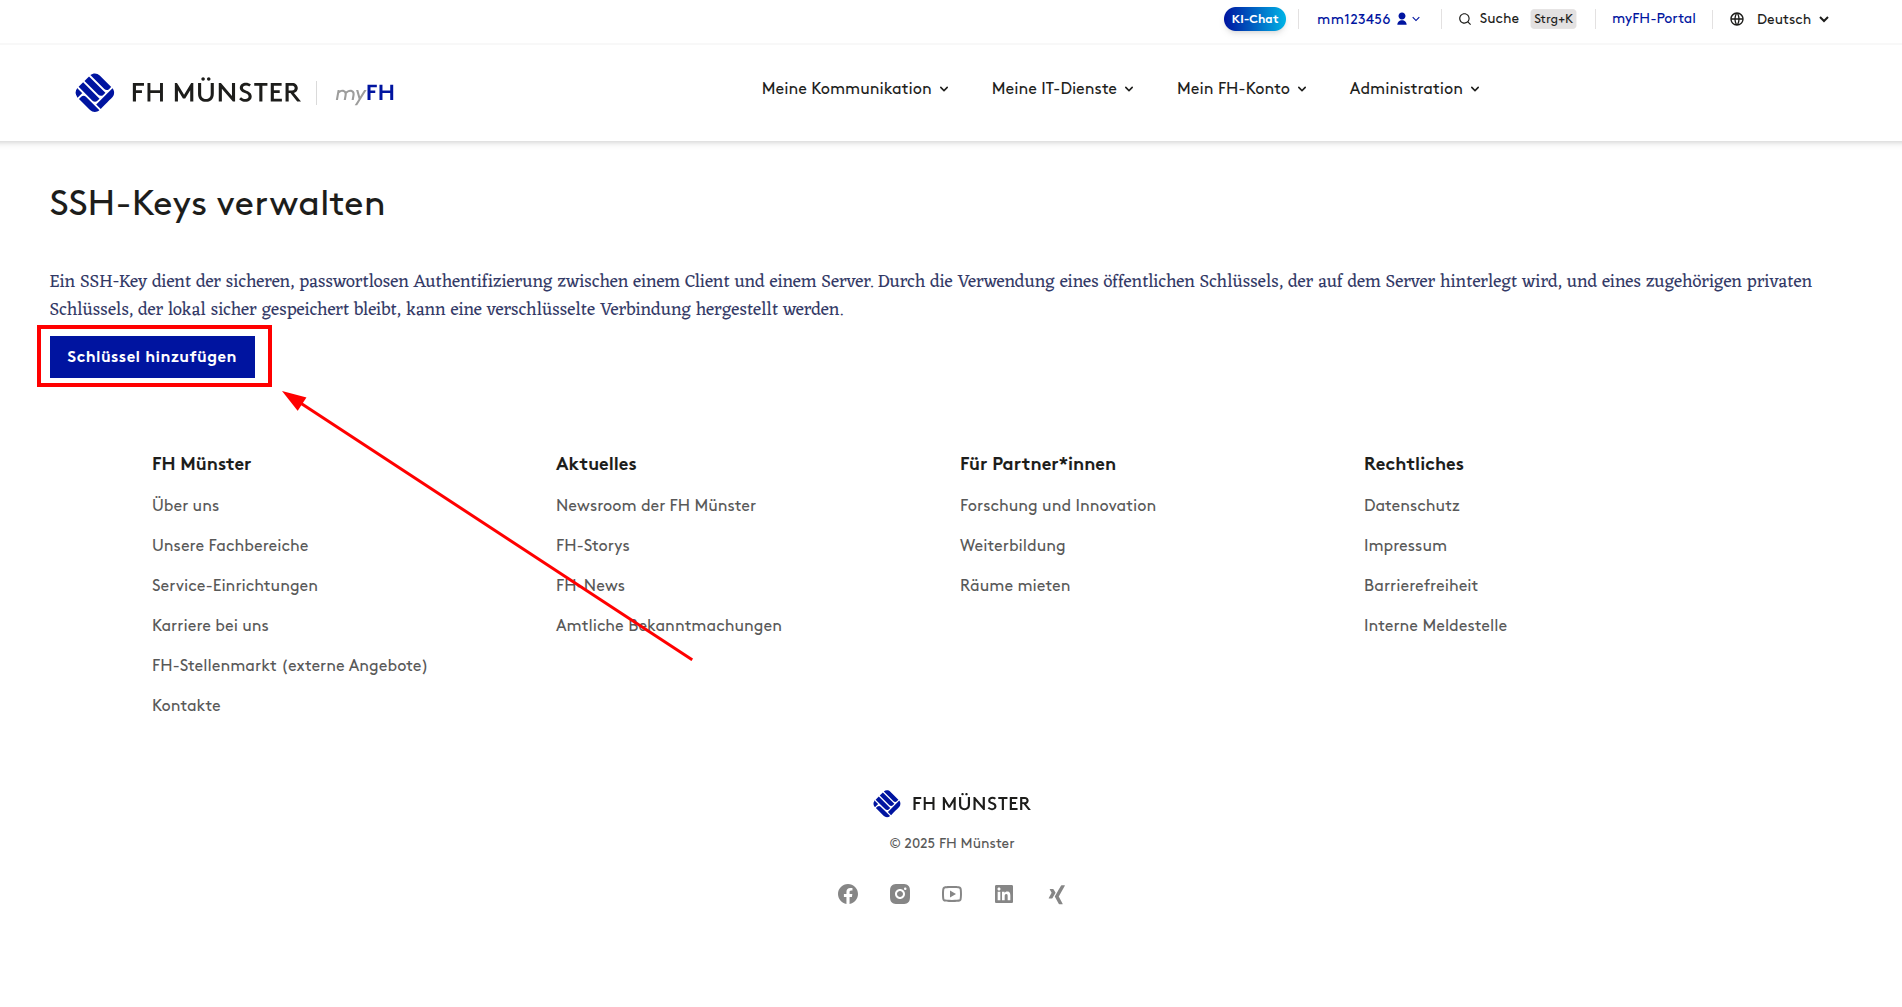
- Klicken Sie auf "Schlüssel hinzufügen".
- Click on "Add Key".
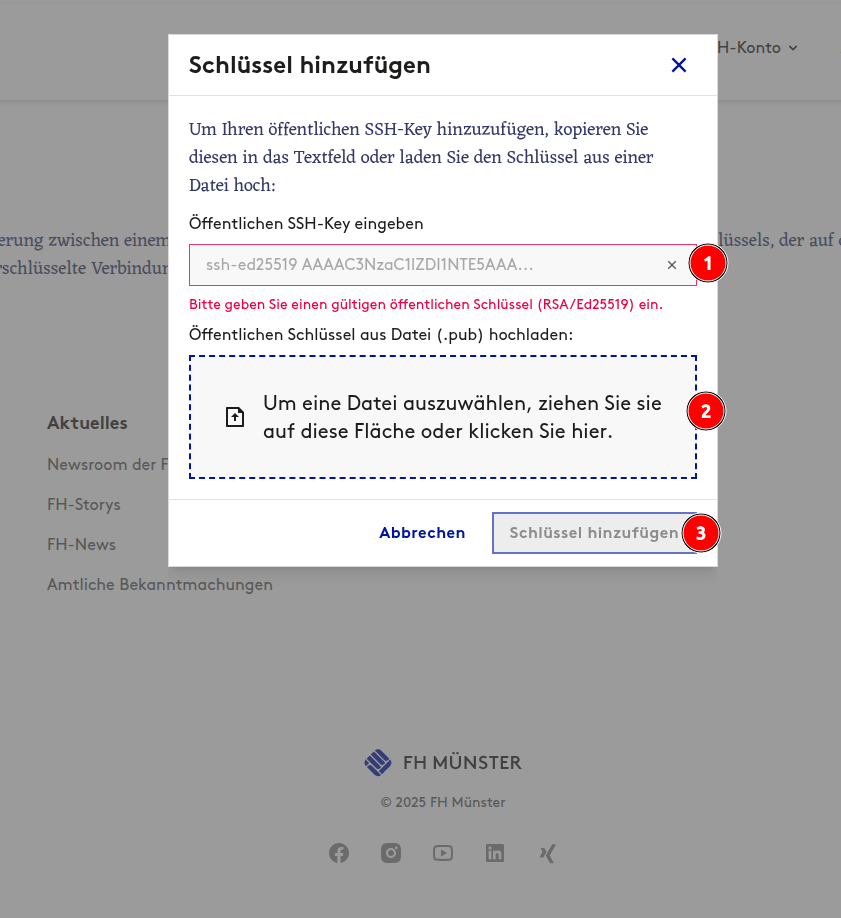
- Anschließend können Sie ihren öffentlichen SSH-Key in das Feld (1) eingeben oder Sie klicken in das Uploadfeld (2) und wählen dort den passenden SSH-Key aus.
- Anschließend klicken Sie auf "Schlüssel hinzufügen" (3).
- You can then enter your public SSH-Key in the field (1) or click in the upload field (2) and select your public SSH-Key.
- Then click on “Add key” (3).
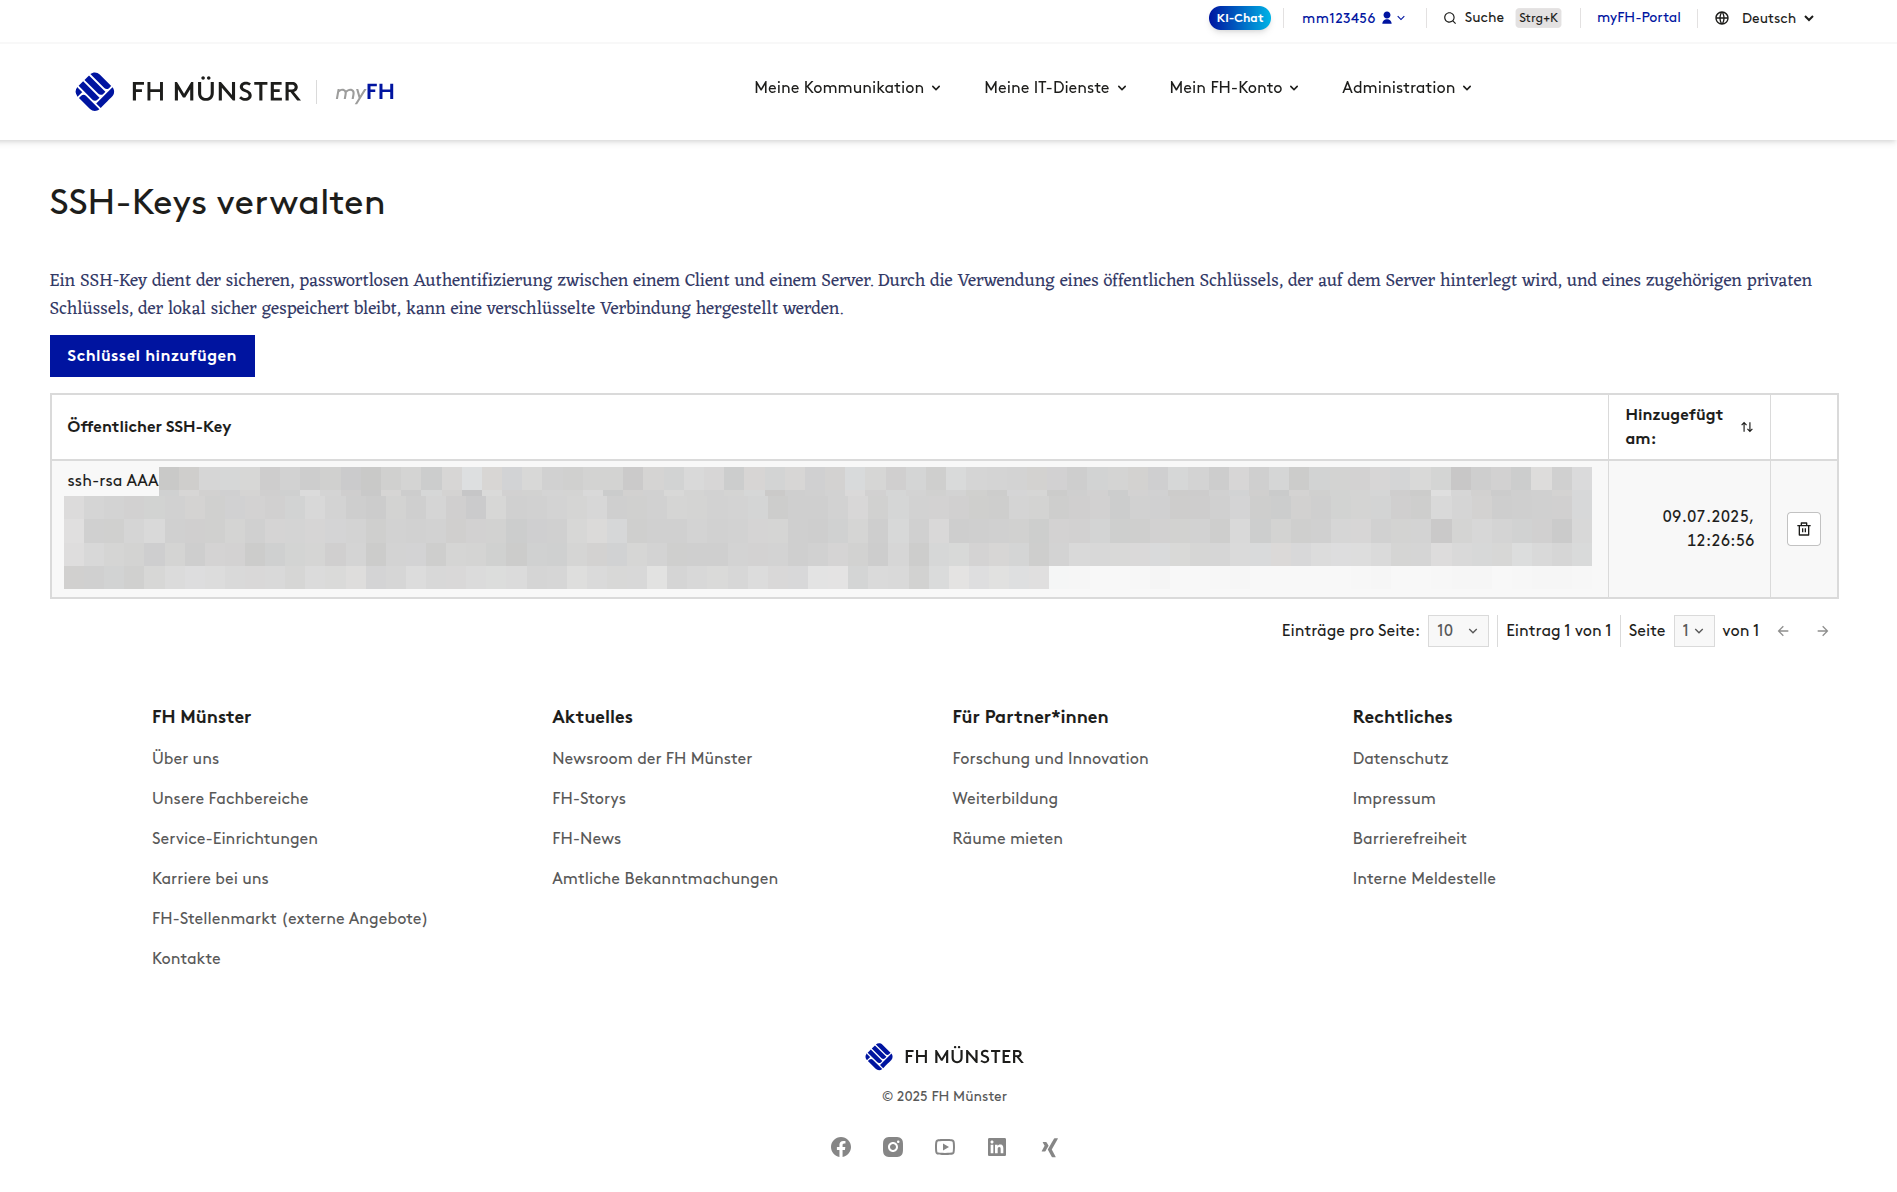
- Ihr Schlüssel sollte nun in der Tabelle erscheinen.
- Your key should now appear in the table.
Sollten Sie noch keinen SSH-Key besitzen:
Besitzen Sie keinen SSH-Key, können Sie sich wie folgt einen generieren:
Öffnen Sie ein Terminal
SSH-Key mit dem folgenden Befehl generieren
ssh-keygen -t ed25519 -C "Max Mustermann (mm123456@fh-muenster.de)" |